Organizações & políticas
A sua organização é o locatário do Imaginne. Tudo que você faz acontece no contexto dela: sua identidade carrega a sua organização, e a política da organização governa o que o agente pode fazer para você.
O que a política controla
A política é o conjunto de regras que a organização define. Ela governa, entre outras coisas:
- Modelos permitidos e qual é o padrão — o que aparece no seu seletor.
- Origem da credencial — usar a chave compartilhada da plataforma ou a chave própria da organização (BYOK).
- Skills liberadas — quais capacidades entram na lista do agente para você.
- Execução — se o agente pode executar comandos, rodar skills locais e escrever fora do workspace.
- Conteúdo e dados — idioma, tom, regras sobre dados sensíveis.
Como as regras se combinam
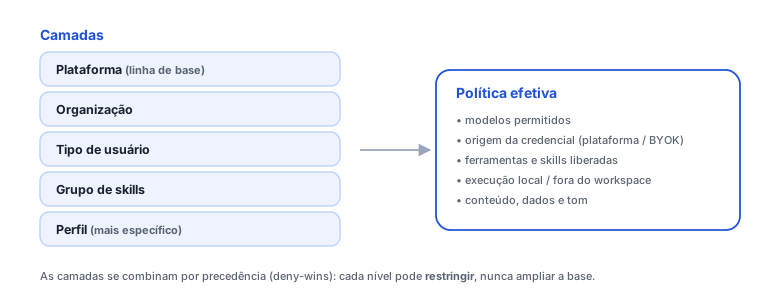
A política é montada em camadas, da mais geral para a mais específica:
- Plataforma — a linha de base.
- Organização — regras da sua empresa.
- Tipo de usuário — o nível da conta.
- Grupo de skills — regras por grupo.
- Perfil — o mais específico, ligado a você.
As camadas se combinam com deny-wins: um nível mais específico pode restringir a base, nunca ampliá-la. O resultado é a política efetiva que o agente recebe a cada sessão.
Perfis: o elo entre pessoas e skills
O conjunto de skills que você enxerga é a união dos skills dos perfis atribuídos a você. Uma consequência prática:
Um usuário (inclusive um administrador) sem perfil atribuído não vê nenhuma skill na sessão. Administradores precisam atribuir um perfil a si mesmos para usar as superfícies de chat. Veja Perfis.
Papéis
A organização tem papéis distintos:
| Papel | Pode |
|---|---|
Administrador da organização (org_admin) | Gerenciar tudo: usuários, perfis, grupos, skills, políticas, chaves, segredos, templates, auditoria. |
Administrador de skills (skill_admin) | Gerenciar skills dentro dos grupos sob sua responsabilidade. |
Usuário (member) | Usar o agente conforme a política; vai direto para o chat. |
Veja Usuários & papéis.
Tipos de usuário
Há tipos de conta (premium e full) que existem na política. Hoje ambos têm uma base permissiva idêntica — a diferenciação por tipo é um recurso para evolução futura. Não conte com diferenças de comportamento entre eles por enquanto.
Onde isso é configurado
Tudo acima é administrado no console /app. Comece pela Administração — visão geral e pela Governança & políticas.
Veja também
Esta página ajudou?
Reportar um problema nesta páginaNão envie senhas, chaves, tokens ou dados de clientes.