Governança & políticas
A governança é onde você define as regras que o agente segue para a sua organização. As regras são escritas em YAML por escopo, combinadas em camadas (com deny-wins) e resolvidas em uma política efetiva que o agente recebe a cada sessão. Para o modelo mental completo, veja Organizações & políticas.
O dashboard de governança
A página Governança (/org/governance) abre com um painel de estatísticas e dá acesso aos editores por escopo e ao simulador:
| Página | Escopo |
|---|---|
| Organization Rules | Regras da organização inteira. |
| User Type Rules | Regras por tipo de usuário (premium/full). |
| Profile Rules | Regras por perfil. |
| Skill Group Rules | Regras por grupo de skills. |
| Policy Simulator | Simula a política efetiva de uma combinação. |
Cada editor traz um campo YAML e um botão Validate, que checa a sintaxe e a forma das regras antes de salvar.
Para o esquema completo do que você cola nesses editores — envelope obrigatório, cada bloco de política explicado, e as receitas prontas para liberar ou bloquear ferramentas, execução, PII e mais — veja Guardrails & o esquema das regras.
Como as camadas se combinam
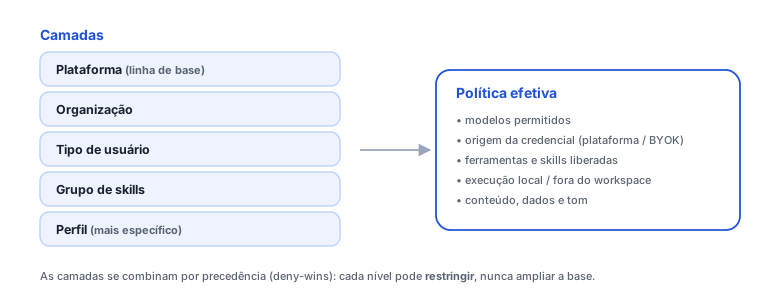
A política é montada da camada mais geral para a mais específica:
- Plataforma — a linha de base, definida pela NNumbers.
- Organização — as regras da sua empresa.
- Tipo de usuário —
premium/full. - Grupo de skills — regras por grupo.
- Perfil — o mais específico, ligado à pessoa.
As camadas combinam com deny-wins. Um nível mais específico pode restringir o que vem acima, nunca ampliar. A camada da organização, por exemplo, só consegue apertar a base da plataforma — não relaxá-la. O resultado é a política efetiva entregue ao agente.
O que a política efetiva controla
A política resolvida governa várias dimensões do comportamento do agente:
| Dimensão | O que define |
|---|---|
| Output | Formato e limites da resposta (por exemplo, teto de tokens). |
| Tool | Quais ferramentas o agente pode usar. |
| Execution | Execução de comandos e de skills locais; escrita fora do workspace. |
| Content | Idioma, tom e regras sobre o conteúdo gerado. |
| Data | Tratamento de dados sensíveis. |
| Interaction | Como o agente interage (por exemplo, quando pede confirmação). |
A dimensão Execution é onde os overrides por usuário (em Usuários & papéis) e as permissões por perfil (em Perfis) entram na combinação.
Allow-list de modelos
A lista de modelos que aparece para os usuários (AllowedModels) também faz parte da política. Quando a organização usa chaves próprias, os modelos disponibilizados passam pelo Manage models da BYOK: um modelo precisa estar registrado na chave e na allow-list para ser usado.
Em uma organização que expõe só o modelo principal, a allow-list é efetivamente nnumbers. O modelo padrão (nnumbers), o especialista em código (nnumbers-code) e o roteamento automático seguem o que a política libera. Veja Modelos.
O simulador de política
O Policy Simulator resolve, sob demanda, a política efetiva para uma combinação de tipo de usuário, grupo e perfil. Use-o antes de aplicar uma mudança ampla para conferir o efeito deny-wins — especialmente para confirmar que uma regra restritiva não fechou mais do que você pretendia.
O ciclo recomendado: edite o YAML → Validate → simule a combinação afetada → salve. Assim você evita surpresas em produção (por exemplo, um perfil que deixa de ver uma skill).
Veja também
O esquema das regras campo a campo, com receitas de liberar/bloquear.
Abrir →Organizações & políticasO conceito completo de política e camadas.
Abrir →BYOKOnde a allow-list de modelos é registrada.
Abrir →PerfisA camada mais específica da política.
Abrir →Segurança & privacidadeO modelo de confiança por trás das regras.
Abrir →Esta página ajudou?
Reportar um problema nesta páginaNão envie senhas, chaves, tokens ou dados de clientes.