BYOK — chaves de modelo
BYOK (Bring Your Own Key) permite que a organização use as próprias chaves de modelo em vez da chave compartilhada da plataforma. As chaves são da organização (não de cada usuário): um usuário com permissão consome o modelo pago usando a chave da organização. Você gerencia BYOK em /org/byok.
Como funciona
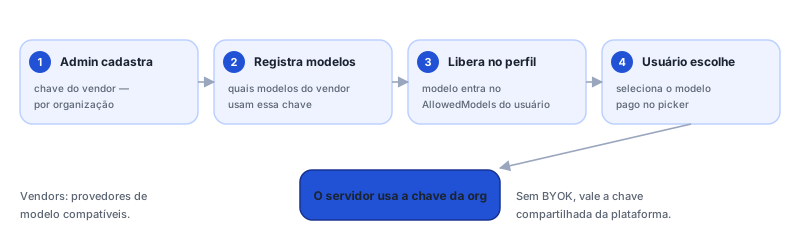
A chave nunca chega ao cliente. Como em toda a arquitetura, apenas a plataforma (na nuvem) fala com o provedor de modelos — e é ela que usa a chave da organização para rotear as chamadas em nome dos usuários autorizados.
Vendors suportados
| Vendor | Prefixo da chave |
|---|---|
| anthropic | sk-ant- |
| openai | sk- |
| dashscope | sk- |
Criar uma chave
Use criar e informe:
- Vendor — anthropic, openai ou dashscope.
- Label — um rótulo para identificar a chave na lista.
- Valor da chave — a credencial do provedor (com o prefixo correto acima).
Depois de salvo, o valor da chave não é exibido — a lista mostra apenas os últimos 4 caracteres para conferência. Guarde a credencial original com segurança; para trocá-la, use Rotate (abaixo).
Gerenciar modelos
Registrar uma chave não basta para os modelos aparecerem. Em Gerenciar modelos você registra os modelos daquele fornecedor:
- O identificador do modelo no provedor.
- Um display name.
- O max tokens suportado.
Para ser usado, um modelo BYOK tem de estar registrado na chave (Gerenciar modelos) e na lista de modelos permitidos do perfil/política. Se a chave existe mas nenhum modelo foi registrado, o sistema informa que nenhum modelo foi registrado.
Health check, rotação e exclusão
| Ação | Efeito |
|---|---|
| Health check | Testa se a chave está válida e respondendo no provedor. |
| Rotate | Substitui o valor da chave (o novo valor também é write-only). Use ao girar credenciais. |
| Delete | Remove a chave da organização. |
Sem BYOK
Se a organização não configurar BYOK, vale a chave compartilhada da plataforma: os modelos padrão (nnumbers / nnumbers-code) e o roteamento automático funcionam normalmente, sob a política da organização. BYOK é para quem quer faturar/operar com a própria conta no provedor ou habilitar modelos específicos do vendor.
Relação com a política
A lista de modelos permitidos é resolvida pela governança. BYOK fornece os modelos que podem entrar nessa lista, mas é a política que decide quem vê o quê. Trate BYOK como o lado das credenciais, e a lista de modelos permitidos como o lado das permissões.
Veja também
Esta página ajudou?
Reportar um problema nesta páginaNão envie senhas, chaves, tokens ou dados de clientes.